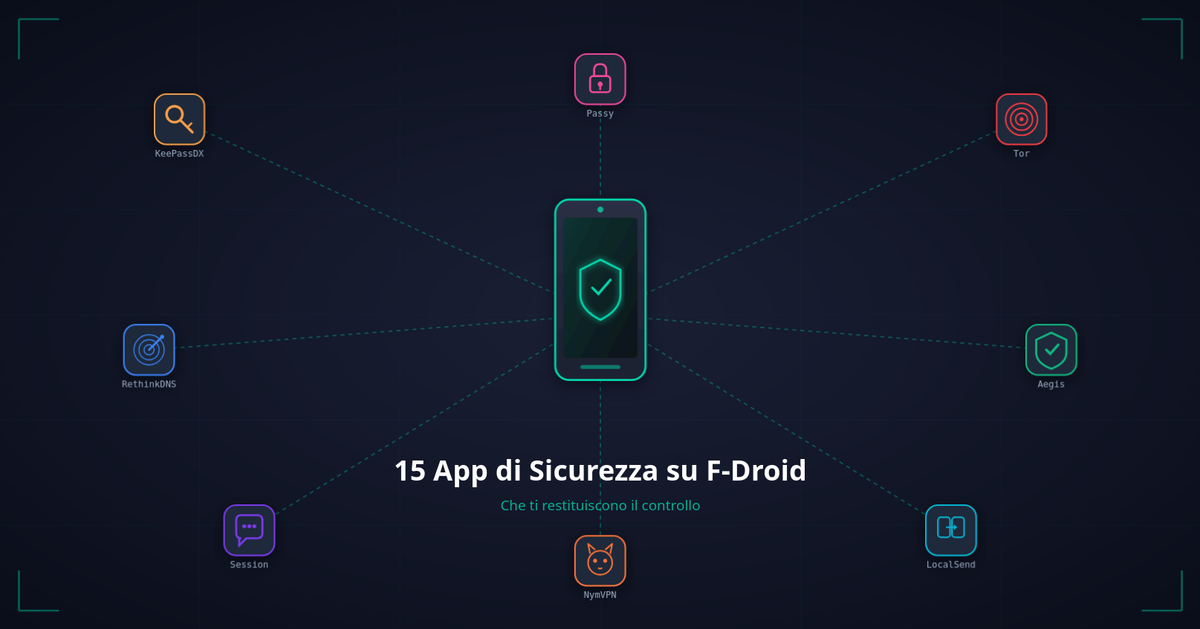
15 app di sicurezza su F-Droid che ti restituiscono il controllo
Il tuo telefono è una scatola nera con 50 app che parlano a 200 server. Questo articolo ti dà le chiavi per riaprirla.
Perché F-Droid?
Mentre Google Play ti chiede un account, un nome e una mail, F-Droid non vuole niente da te. Ogni app è open source, compilata in modo riproducibile (quindi verificabile da chiunque), e etichettata con un sistema di "anti-feature" che ti dice esattamente cosa non fa. Niente tracker, niente pubblicità, niente dati venduti.
C'è però un'ombra all'orizzonte: dal 30 settembre 2026 Google impone la verifica degli sviluppatori su tutti i dispositivi certificati, una policy che minaccia la sopravvivenza stessa di F-Droid. Il progetto ha rifiutato di aderire — e per ora funziona ancora, ma la finestra si sta chiudendo.
🔐 Credenziali e 2FA
1. KeePassDX — Il vault che non ha un server
File .kdbx locale, cifratura AES-256, TOTP integrato, autofill. Nessun account, nessun cloud, nessun "reset password" che significa "ci fidiamo di noi stessi".
Perché conta: il tuo vault è un file. Lo metti dove vuoi: NAS, USB, Git cifrato. Se il provider chiude i battenti, le tue password non spariscono.
2. Passy — Sync P2P, zero server
Vuoi la comodità di un password manager cloud ma senza il cloud? Passy lo fa: i tuoi dispositivi si sincronizzano direttamente, via QR code, sulla stessa rete locale. AES, biometria, autofill, 2FA — tutto offline.
Perché conta: se il tuo "server" viene hackerato, il server non esiste. I tuoi dati passano da telefono a laptop e basta.
3. Aegis Authenticator — Il 2FA che non ti tradisce
Genera codici TOTP/HOTP localmente. Backup cifrato (file o QR), nessuna connessione a internet necessaria dopo la configurazione.
Perché conta: Google Authenticator non fa backup cifrato. Aegis sì. E non ha bisogno di un account Google per esistere.
🛡️ Rete e Firewall
4. RethinkDNS — Firewall + DNS filtering + WireGuard in un'unica app
Blocca l'accesso internet per singola app, filtra le query DNS con 190+ blocklist preconfigurate (tracker, malware, ads) e instrada il traffico attraverso WireGuard — tutto senza root. La versione F-Droid è quella completa.
Perché conta: NetGuard ti dice "app X ha internet". RethinkDNS ti dice "app X sta risolvendo tracker.company.com" e te lo blocca automaticamente. È il firewall che sa anche leggere DNS.
⚠️ Nota: più potente di NetGuard ma anche più complesso. Aspettati una curva di apprendimento.
5. TrackerControl — Vedi chi ti spia
Intercetta ogni connessione di ogni app in tempo reale. Ti mostra a chi sta parlando, con un blocco automatico di tracker noti.
Perché conta: RethinkDNS blocca in prevenzione. TrackerControl ti mostra la ricevuta: "questo è ciò che è uscito dal telefono oggi". Sono complementari.
6. WG Tunnel — WireGuard self-hosted, zero fiducia
Client WireGuard e AmneziaWG con autotunnel, split tunneling per-app, lockdown (kill switch anti-leak) e proxy locale. Il server lo metti tu: un VPS da 5€/mese, un Raspberry Pi, un NAS.
Perché conta: Tailscale il control server è chiuso e nel cloud di Tailscale. Qui il tunnel è tuo, le chiavi sono tue, il server è tuo. Se il tuo VPS va giù, il problema è tuo — e non di nessuno altro.
Setup: wg-easy in Docker su un VPS → generi la config → la importi in WG Tunnel. Cinque minuti.
🕶️ Anonimato e VPN
7. NymVPN — Il dVPN che non ha un server
VPN decentralizzata: il traffico passa attraverso una rete di nodi indipendenti, nessun server centrale che può loggare o essere sequestrato. Due modalità: dVPN (WireGuard, 2-hop, veloce) e Mixnet (5-hop Noise, anonimato livello Tor). Nessun account, nessun email.
Perché conta: Mullvad dice "no logs" — ma il server è loro, in Svezia, e potrebbero loggare. NymVPN non può: nessun singolo nodo vede sia chi sei sia cosa fai. È un'architettura, non una promessa.
⚠️ Nota: più lento di un VPN tradizionale (soprattutto in mixnet). Per uso quotidiano, la modalità dVPN è più che sufficiente.
8. Tor Browser — Anonimato serio
Il browser ufficiale del Tor Project. Ruota il traffico attraverso 3 nodi, blocca fingerprinting, disabilita JavaScript per i siti non .onion.
Perché conta: non è "un browser con privacy". È un browser progettato per non essere tracciato. Punto.
9. Orbot — Tor per tutto il sistema
Non vuoi usare solo il browser? Orbot instrada tutto il traffico del dispositivo attraverso Tor. Funziona in background, con toggle rapido.
Perché conta: le app che non usano Tor Browser (messaggeria, API, ecc.) restano esposte. Orbot le copre.
💬 Comunicazione
10. Session — Messaggistica decentralizzata, zero identità
Fork del protocollo Signal con server decentralizzati (rete Oxen/Lokinet). Niente numero di telefono, niente email, niente account. Crei un'identità anonima (una chiave pubblica) e basta. I messaggi sono instradati via onion routing: nessun server conosce né chi sei né con chi parli.
Perché conta: Signal è ottimo ma il server è di Signal Foundation e il numero di telefono è il tuo identificatore. Session elimina entrambi i problemi.
11. FluffyChat — Matrix semplice e decentralizzato
Client Matrix in Flutter, AGPL-3.0, nonprofit e finanziato da donazioni. E2EE, server decentralizzati (puoi self-hostare o scegliere quello che preferisci), compatibile con Element, Nheko, Cinny e tutti gli altri client Matrix. 3.200+ star GitHub, v2.9.5 (set 2026), su F-Droid main repo.
Perché conta: non esiste un "FluffyChat server" — usi quello che vuoi o ne ospiti uno tuo. Se il server che usi chiude, migri su un altro. Non sei in ostaggio di un singolo backend, e il codice è verificabile.
12. Briar — Messaggistica offline
Funziona via Bluetooth, Wi-Fi diretto o Tor. Niente server, niente numeri di telefono, niente email. Solo chiavi pubbliche.
⚠️ Nota: da luglio 2026 è in maintenance mode — solo fix di sicurezza, niente nuove feature. Funziona, ma non aspettarti sviluppi.
13. LocalSend — AirDrop senza Apple
Trasferisci file tra dispositivi sulla stessa rete. Nessun cloud, nessun account, nessuna app di terze parti. Funziona tra Android, iOS, Linux, Windows.
Perché conta: smetti di passare i file via WhatsApp o Google Drive. La rete locale è più veloce e più privata.
📧 Email e Cifratura
14. FairEmail — Il client email sovrano
Supporto IMAP/SMTP/Exchange, PGP via OpenKeychain, notifiche intelligenti, nessun tracker. Funziona offline. È un client: porta il tuo server (self-hosted, Fastmail, o qualsiasi provider che rispetti la tua privacy).
Perché conta: K-9 Mail è stato assorbito da Google. FairEmail no. È la scelta sovrana per chi vuole un client email senza dipendenze.
15. OpenKeychain — PGP su Android
Gestione chiavi PGP, cifratura/decifratura di file e email, verifica firme. Integrato con FairEmail e K-9.
⚠️ Nota: sviluppo molto rallentato (ultima release marzo 2024). Funziona, ma non è più il progetto attivo che era.
La regola d'oro
Non devi installarle tutte. Ma se dovessi sceglierne tre per iniziare:
| Priorità | App | Perché |
| 1 | RethinkDNS | Sai cosa sta uscendo dal telefono e blocchi i tracker alla fonte |
| 2 | KeePassDX o Passy | Le tue password non dipendono da un server |
| 3 | Aegis Authenticator | Il 2FA è il primo bersaglio degli attacker |
Il resto lo aggiungi in base alle tue esigenze. Ma queste tre ti danno un minimo vitale di controllo che Google Play non ti offrirà mai.
🤖 Bonus: AI Locale
Maid — LLM on-device, zero dipendenze
llama.cpp come backend, import diretto di file GGUF, accelerazione Vulkan GPU. Funziona su GrapheneOS, CalyxOS e qualsiasi build de-Googled. Zero telemetria, zero ads, zero account. In modalità locale non parte alcun pacchetto di rete: il modello è un file, la chat è nel telefono.
Perché conta: chatti con un LLM che non ha mai una connessione. Non c'è un server che potrebbe loggare i tuoi prompt, non c'è un'azienda che potrebbe cambiare i termini.
⚠️ Nota: serve almeno 6-8 GB di RAM per modelli ≥ 3B. Su mid-range, Qwen3 1.7B o Gemma 3 1B girano bene (~15-18 tok/sec).
Dove trovarle
Main repo F-Droid:
- KeePassDX
- Passy
- Aegis Authenticator
- RethinkDNS
- TrackerControl
- Session
- FluffyChat
- Briar
- LocalSend
- FairEmail
- OpenKeychain
- Maid
Repo extra:
- Tor Browser + Orbot → repo Guardian Project:
guardianproject.info/fdroid/repo?fingerprint=B7C2EEFD8DAC7806AF67DFCD92EB18126BC08312A7F2D6F3862E46013C7A6135 - WG Tunnel → repo dedicato del developer
- NymVPN → APK da GitHub (non su F-Droid)
Come Iniziare (in 5 Minuti)
- Scarica F-Droid dal sito ufficiale (f-droid.org) — non dal Play Store
- Installa le 3 essenziali: RethinkDNS, KeePassDX, Aegis Authenticator
- Aggiungi il repo Guardian Project per Orbot e Tor Browser
- Scansiona le tue app con TrackerControl per vedere chi sta parlando con internet
- Sostituisci una alla volta le app spione con le controparti di questo articolo
Non devi installarle tutte. Ma se anche solo metà di queste finisce sul tuo telefono, sarai già più protetto del 99% degli utenti Android.
Il tuo telefono non è un prodotto. È il tuo. Prendine il controllo.