Data breach in Italia: sta crescendo, e si può prevenire
Il quadro
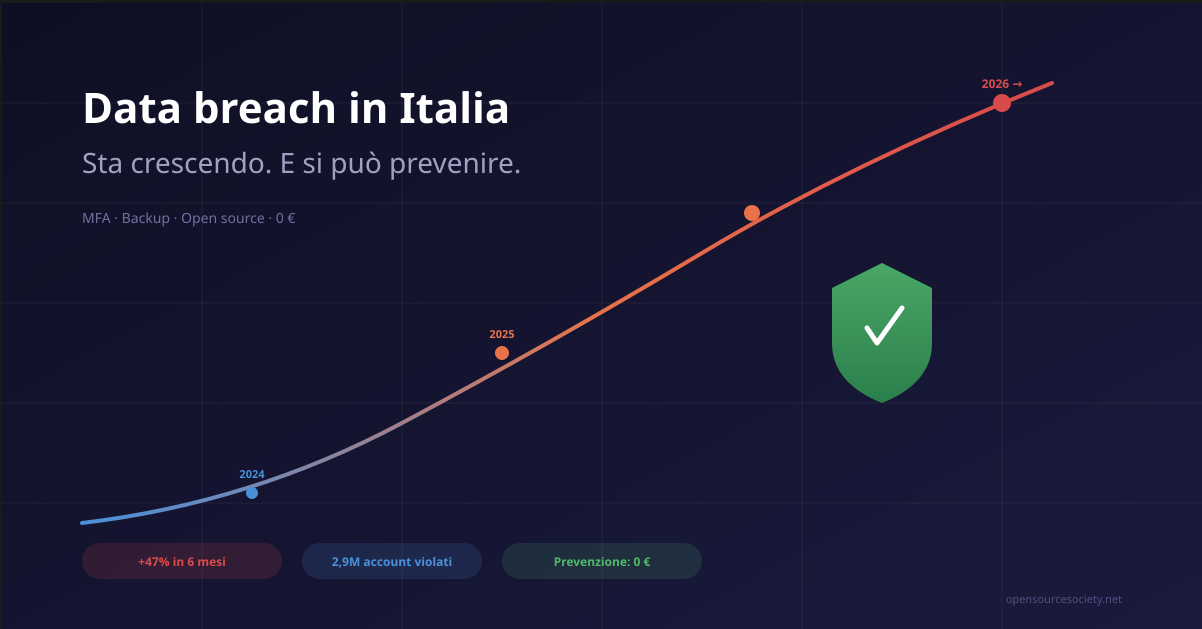
Non serve essere un'azienda da 500 persone per essere colpiti. Il 92% dei dati esposti sul dark web sono account personali. E l'80% delle vittime di ransomware sono PMI.
Il fenomeno sta accelerando
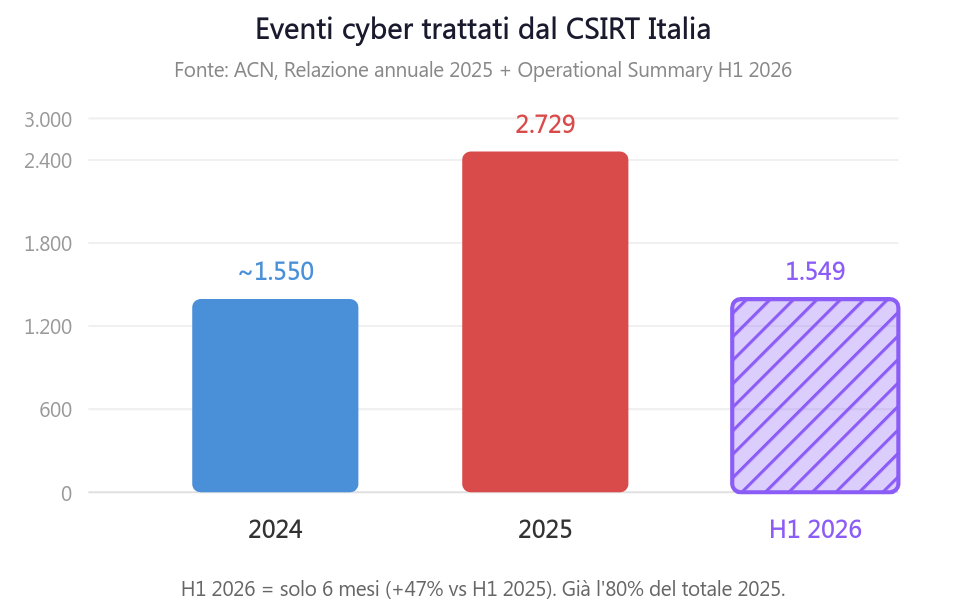
I dati ACN, CLUSIT e CRIF 2025–2026 mostrano una curva che non si è mai fermata:
Eventi cyber rilevati in Italia (ACN)
In numeri:
- 2025: 2.729 eventi trattati dal CSIRT
- H1 2026: già 1.549 eventi in 6 mesi
- 2025: 2,9 milioni di account italiani violati
- H1 2026: 2,5 miliardi di record esposti, 32,3% degli utenti italiani con almeno un alert
Perché ti riguarda
| Privati | PMI |
| 92% dei dati esposti = account personali | 80% delle vittime ransomware = PMI |
| CF + nome + indirizzo = truffe mirate | 1 dipendente che clicca = breach |
| Non hai un IT che ti avvisa | Costo medio: 4,37 M€ |
Le cause: non è "un hacker geniale"
Cause principali dei data breach
Fonte: CLUSIT 2026, IBM Cost of a Data Breach 2025, ACN, SentinelOne
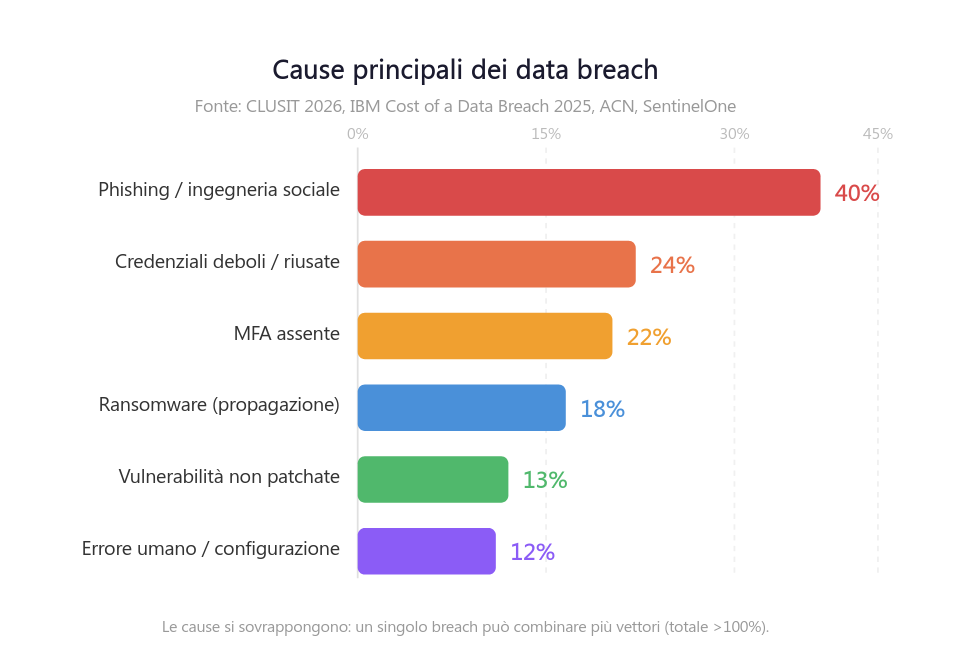
Le cause si sovrappongono: un singolo breach può combinare più vettori (totale >100%).
In parole povere:
| Causa | Cosa succede |
| Phishing (40%) | Un'email che sembra da INPS o dal CEO. Qualcuno clicca. |
| Credenziali deboli (24%) | Stessa password per email, banca, ERP. Un breach = accesso ovunque. |
| MFA assente (22%) | Con la password basta. Nessun secondo passaggio. |
| Ransomware (18%) | Cifra tutto. Se il backup è collegato, lo cifra anche quello. |
| Non patchato (13%) | Vulnerabilità nota da 6 mesi. Nessuno ha aggiornato. |
| Errore umano (12%) | File al destinatario sbagliato, porta aperta "per convenienza". |
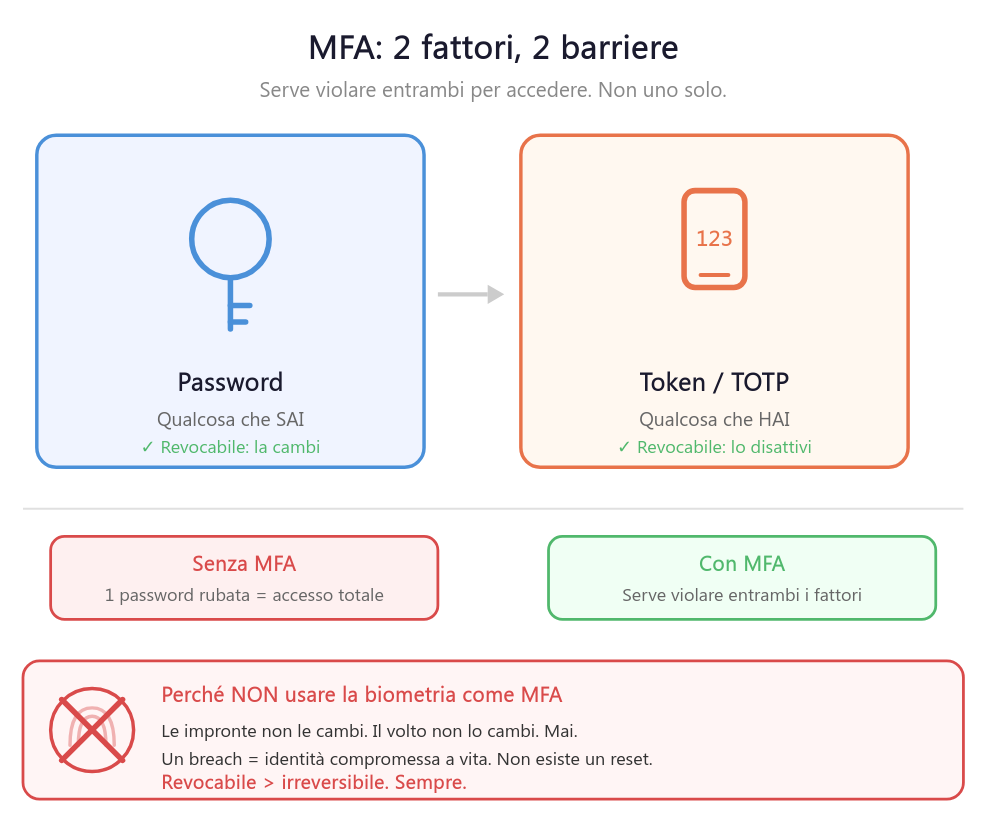
Perché non usare la biometria come MFA
Il problema tecnico: irrevocabilità
| Fattore | Se compromesso |
| Password | La cambi in 10 secondi |
| Chiave USB | La revochi, ne emetti una nuova |
| TOTP | Disattivi il dispositivo, generi un nuovo codice |
| Impronta / volto / iride | Non lo cambi. Mai. Per sempre. |
Un breach del database biometrico non è un "danno temporaneo". È una compromissione permanente della tua identità digitale. Non esiste un "reset".
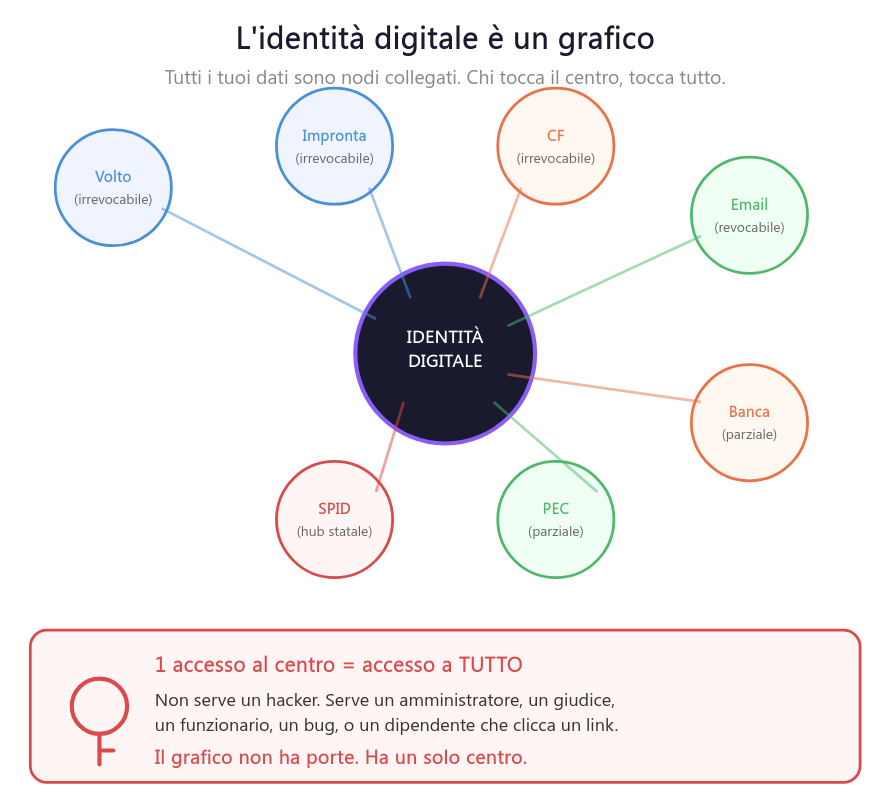
L'identità digitale in 3 frasi
Unifica. Volto, CF, banca, PEC, SPID, sanità, lavoro: tutti nodi collegati a un centro. Chi tocca il centro tocca tutto. Non serve un hacker: basta un amministratore, un giudice, un bug, un dipendente che clicca un link.
Centralizza. Ogni servizio che richiede "identità digitale" aggiunge un nodo. Più nodi, più il grafico è denso. E più è denso, più una singola violazione espone tutto.
È irreversibile. La password la cambi. Il CF no. Il volto no. Una volta dentro il sistema, non ne esci. Non esiste un "reset".
La regola: meno nodi = meno superficie. Meno centralizzazione = meno danno da un singolo punto di fallimento. Revocabile > irreversibile. Sempre.
Il mission creep è inevitabile, non accidentale
Non serve un'intenzione malevola. Serve solo il tempo:
| Fase | Uso dichiarato | Cosa succede dopo |
| 1 | "Comodità: non porti più la tessera" | Unificazione servizi |
| 2 | "Sicurezza: anti-frode" | Incrocio con banche, PA, sanità |
| 3 | "Efficienza: meno burocrazia" | Ogni transazione è tracciabile e collegata |
| 4 | — | Il grafico è così denso che chi lo ha, sa tutto |
Non è un complotto. È che un sistema progettato per "comodità" e "sicurezza" ha, per costruzione, un punto di convergenza. E chi controlla il punto di convergenza controlla il sistema. Non importa se è lo stato, un'azienda, o un consorzio. Il design è lo stesso.
Il GDPR non risolve
L'art. 9 GDPR protegge i dati biometrici. Ma:
- "Sicurezza nazionale" e "interesse pubblico" sono eccezioni senza limite temporale
- Il GDPR regola il trattamento, non l'esistenza del database
- Non puoi chiedere la cancellazione di un dato che è il tuo corpo
- Non puoi sapere quante volte il tuo volto è stato consultato, da chi, per quale motivo
Il GDPR dice "non trattare i dati biometrici senza base giuridica". Non dice "non costruire un sistema in cui il tuo volto è la chiave di tutto".
La regola pratica
| Contesto | Verdetto |
| Sblocco telefono | ⚠️ Affidamento al produttore, non verificabile |
| MFA email/banca/ERP | ✗ Il dato va su un server. Non lo riavrai. |
| Badge aziendale | ✗ Il dato è del datore. Non sai chi lo consulta. |
| SPID/CIE | ✗ Il dato è nel grafico statale. Non esci. |
| Telecamere | ✗ Il dato è di chi le gestisce. |
Non c'è un contesto in cui la biometria è verificabilmente sicura. Lo sblocco telefono è il meno male (il dato probabilmente non esce), ma "probabilmente" non è una garanzia. È un atto di fede nel produttore. E il produttore, in ogni caso, non è open: iOS è chiuso, Android ha GMS e firmware proprietari.
La regola: se il dato biometrico esce dal tuo dispositivo, entra nel grafico. E nel grafico non puoi più uscire.
Per una PMI
Se un fornitore propone "riconoscimento facciale per l'accesso":
- Chiedi dove sono memorizzati i dati
- Chiedi cosa succede se il fornitore chiude
- Chiedi se possono essere richiesti dalle autorità
- Se non ottieni risposte scritte: no
Usa badge + PIN, o chiave USB FIDO2. Se il badge viene clonato, ne emetti uno nuovo. Se il volto viene rubato, non c'è un "nuovo volto" da emettere.
Revocabile > irreversibile. Sempre. Non è ideologia: è design.
I casi di data breach italiani
| Anno | Target | Cosa è successo |
| 2023 | ASL Napoli 3 Sud | Ransomware, 842k assistiti |
| 2024 | Intesa Sanpaolo | Insider, sanzione 31,8 M€ |
| 2024 | Enel Energia | Dati venduti, sanzione 79 M€ |
| 2025 | Min. Interno | MFA assente, 147 GB esposti |
| 2025 | INPS | Smishing, documenti venduti |
| 2025 | Poltronesofà | Ransomware, CF esposti, notifica a 25gg |
Il denominatore: MFA assente, backup non immutabile, o dati esposti senza cifratura.
Cosa fare
Se fai 3 cose, fai queste. 0 €, un pomeriggio.
- MFA su tutto (email, banca, SPID, ERP) — Interno.it, INPS: crollati per assenza di MFA. Un'app TOTP o una chiave USB bastano.
- Password manager (Vaultwarden, KeePassXC) — Intesa Sanpaolo: credenziali deboli e riusate. Un vault self-hosted = zero cloud americano.
- Backup non collegato alla rete (ZeroByte, Restic → S3, USB) — ASL Napoli, Poltronesofà: ransomware ha cifrato tutto perché il backup era raggiungibile.
Se il ransomware entra e il backup è off-site, il danno è un pomeriggio di restore. Non 3 settimane di notifica ai clienti.
Se hai un dominio (PMI, o anche solo un sito personale):
- SPF + DKIM + DMARC (3 record DNS, 20 min) — Con
reject, chi invia mail "fingendosi il tuo dominio" viene bloccato al mittente. - Access log + Fail2ban — Senza log non sai chi ha provato a entrare. 5 tentativi = IP bannato.
- Aggiornamenti automatici (unattended-upgrades + Watchtower) — 13% dei breach: vulnerabilità nota da mesi, nessuno ha aggiornato.
Checklist: cosa controllare sul tuo server
Se hai un server (VPS, on-premise, o anche solo un NAS con servizi esposti), questi sono i 6 controlli che fanno la differenza:
| # | Cosa controllare |
| 1 | Porte esposte: tieni solo 80/443 + 22 |
| 2 | SSH: solo chiavi, niente password |
| 3 | Access log attivi (Caddy, Nginx) |
| 4 | Fail2ban su SSH + login web |
| 5 | Dashboard / admin: non pubblici |
| 6 | Backup off-site: non raggiungibile dal server |
Ogni porta aperta è un'entrata. Una chiave vecchia è un accesso permanente. Senza log non sai chi ha provato a entrare. 5 tentativi falliti = IP bannato. Un pannello esposto rivela l'infrastruttura. Un backup montato sul server viene cifrato col ransomware.
Chiusura
Costo medio di un breach in Italia: 4,37 M€. Sanzione GDPR: fino a 79 M€. Un pomeriggio di hardening con open source: 0 €.
Non serve un CISO. Serve MFA, un backup non collegato alla rete, e la volontà di non essere il prossimo titolo.