La tua telecamera "contatta la casa madre": come blindare l'IoT con router e DNS
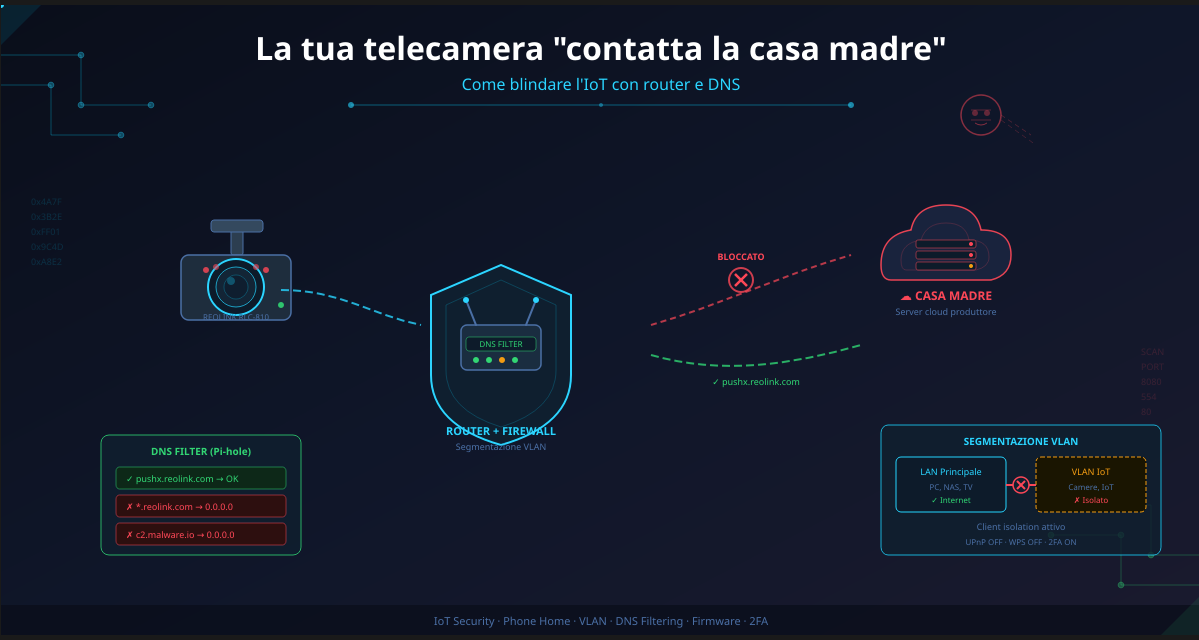
Ogni dispositivo IoT in casa – dalla telecamera Reolink al termostato smart, dalla serratura intelligente al robot aspirapolvere – invia periodicamente richieste verso i server cloud del produttore. In gergo tecnico si dice che i dispositivi "contattano la casa madre" (in inglese phone home): si collegano ai server del produttore per ricevere istruzioni, inviare notifiche push, sincronizzare registrazioni o aggiornare il firmware.
Il problema è che se un dispositivo viene compromesso, quel canale di contatto diventa la porta d'ingresso per un attaccante: la telecamera espone immagini private, la serratura governa un accesso fisico, e il dispositivo può essere arruolato in una botnet.
Il caso Reolink
Le telecamere Reolink utilizzano una tecnica P2P (chiamata "UID") che connette la videocamera ai server cloud per consentire l'accesso remoto dall'app mobile senza aprire porte sul router. Questo meccanismo crea un tunnel che aggira il firewall domestico.
La mitigazione proposta dalla community:
- Bloccare a livello DNS tutti i domini
*.reolink.comper la subnet IoT, trannepushx.reolink.com(notifiche push), così la telecamera riceve alert ma non è raggiungibile da remoto. - Usare una VPN per l'accesso remoto: senza VPN lo streaming non è disponibile; con VPN, accesso completo ma cifrato e autenticato.
Quando la telecamera diventa una porta aperta
Il paradosso della sorveglianza domestica: lo strumento che ti protegge può essere la prima porta d'ingresso per un attaccante. Non serve essere un hacker di alto livello: basta un bot che scandisce Internet alla ricerca di telecamere con le credenziali di fabbrica.
I numeri
- 820.000+ attacchi IoT al giorno, +46% anno su anno
→ Dexpose – IoT Hacking Statistics 2026 - 120.000+ telecamere compromesse in Corea del Sud, quasi tutte per password di fabbrica
→ BBC – South Korea police say 120,000 home cameras hacked - 40.000+ telecamere esposte online senza alcuna password
→ Bitsight TRACE – 40K Security Cameras Found Compromised Online - 380.000 telecamere con accesso remoto e credenziali di default, su 27 marchi
→ CyberNews – 380,000 IP Cameras Might be Easily Accessible Worldwide - 98% del traffico IoT viaggia in chiaro (non cifrato)
→ Palo Alto Networks Unit 42 – 2020 IoT Threat Report - 68% delle telecamere IP usano ancora le credenziali di fabbrica dopo l'installazione
→ AccessChecker – Most Common Default Passwords 2026 - 7,4% di tutti gli attacchi IoT rilevati usano brute-force su credenziali di fabbrica
→ Dexpose – Nozomi Networks telemetry - 21.786 telecamere domestiche in streaming live con zero autenticazione
→ Mysterium VPN – 21,000+ Internet-Exposed Home Cameras - 29 attacchi al giorno per ogni casa smart (media, +190% vs 2024)
→ Bitdefender & Netgear – 2025 IoT Security Landscape Report
Il caso italiano: le telecamere di Fiumicino
Non è un'ipotesi teorica. Nel dicembre 2021 la trasmissione Report (Rai 3) ha documentato che 140 telecamere Hikvision installate all'aeroporto di Fiumicino inviavano ciascuna 11.000 richieste di connessione verso l'esterno ogni ora – oltre 1,5 milioni di tentativi totali – verso un server registrato negli USA ma con sede nella regione di Hangzhou, dove ha quartier generale il produttore.
Hikvision è controllata al 42% dal CETC (China Electronics Technology Group), colosso statale che sviluppa software militari e infrastrutture di difesa. Il suo amministratore, Chen Zong Nian, è parlamentare del Partito Comunista Cinese. La legge cinese sull'intelligence obbliga le aziende nazionali a collaborare con i servizi segreti: ogni dispositivo è potenzialmente vulnerabile a un controllo remoto o all'esfiltrazione di dati verso server stranieri.
Il caso non si è limitato a Fiumicino: le stesse anomalie erano state rilevate nel sistema di videosorveglianza della Rai (maggio 2021, episodio "L'occhio del dragone"), e una mappa pubblicata da Wired Italia ha censito migliaia di dispositivi Hikvision in procure, aeroporti, porti e stazioni ferroviarie italiane.
Nel 2025 il governo italiano ha pubblicato in Gazzetta Ufficiale un decreto che limita l'installazione di telecamere e scanner provenienti da paesi considerati a rischio per la sicurezza nazionale – senza nominare la Cina, ma tutti sanno a chi ci si riferisce.
→ Report – "Cina, sorveglianza in Italia: dagli aeroporti al Vaticano"
→ Wired Italia – Telecamere cinesi in Italia, la mappa
→ Il Foglio – Meno Cina, più sicurezza: l'Italia blinda cybersicurezza e videosorveglianza (2025)
→ Decode39 – Beijing watching: why Hikvision is in the Italian spotlight
Come avviene l'attacco
Il percorso è quasi sempre lo stesso, e richiede zero competenze avanzate:
- Scansione: un bot (o il malware Mirai) scandisce l'intero spazio IPv4 cercando porte 80, 554, 8000 o 8080 aperte.
- Tentativo di accesso: prova una lista di 60+ coppie username/password di fabbrica.
- Sfruttamento: guardare in diretta, scaricare registrazioni, pivot verso altri dispositivi, arruolarla in una botnet, o cambiare la password per bloccarti fuori dalla tua telecamera.
Un esperimento di BleepingComputer ha lasciato una telecamera DVR online con la password di default per 45 ore. In quel tempo, 10.143 utenti da 1.254 IP diversi si sono collegati. Ogni due minuti, in media.
Le vulnerabilità Reolink
Nel solo 2025 sono state pubblicate oltre 100 CVE per il brand. Le più critiche:
- CVE-2025-55637 – Command injection via campo DDNS, gravità 9.8 CRITICAL (Smart 2K+ Doorbell)
- CVE-2025-55619 – Chiave crittografica hard-coded nell'app, gravità 9.8 CRITICAL
- CVE-2025-60858 – Credenziali DDNS in chiaro nei file di configurazione, gravità 7.5
- CVE-2020-25169 – Il protocollo P2P invia feed video e credenziali in chiaro, gravità 9.1
- CVE-2020-25173 – Chiave fissa nel firmware: chi la conosce decripta la sessione P2P, gravità 7.7
- CVE-2019-11001 – Command injection come root, sfruttata in campo (CISA KEV), gravità 7.2
Il meccanismo P2P/UID che rende comoda la telecamera è anche il suo punto debole: se un attaccante intercetta il traffico o conosce la chiave hard-coded, può guardare il tuo feed senza che tu lo sappia.
La lezione: "non ho messo la password"
Il 78% delle telecamere analizzate da Palo Alto Networks usava ancora le credenziali di fabbrica. Non è una questione di hacker sofisticati: è una questione di inerzia.
Le conseguenze concrete:
- Privacy: video della propria casa, camera dei bambini, abitudini quotidiane
- Sicurezza fisica: un intruso che sa che sei via
- Ricatto: video privati diffusi o venduti
- Botnet: la tua telecamera, senza che tu lo sappia, sta attaccando altri server
⚠️ Regola d'oro: se hai una telecamera con la password di fabbrica e l'accesso remoto attivo, considerala già compromessa. Cambia la password, aggiorna il firmware e, se possibile, ripristina le impostazioni di fabbrica.
Mitigazione: cosa fare prima di tutto
Queste azioni sono prerequisiti per qualsiasi altra difesa:
- Cambia subito la password di fabbrica con una passphrase ≥ 16 caratteri, unica per ogni dispositivo
- Disattiva l'accesso remoto (P2P/UID, DDNS) se non lo usi
- Aggiorna il firmware a ogni nuova versione
- Abilita la 2FA sull'app e sull'account cloud del produttore
- Verifica su Shodan/Censys il tuo IP pubblico: se la telecamera è visibile, hai un problema
- Non riutilizzare la password della telecamera su altri servizi
Le difese a livello di router
Il router domestico è il primo snodo: tutti i dispositivi IoT passano da lì per raggiungere Internet.
Segmentazione della rete
Crea una rete ospiti o una VLAN dedicata per tutti i dispositivi IoT, con isolamento client attivo. Regole firewall minime:
IoT → Internet: consentito ma filtratoIoT → LAN principale: bloccatoLAN principale → IoT: consentito (per gestire i dispositivi)IoT → DNS: consentito solo verso i resolver previsti
Disattiva i servizi superflui
- UPnP: permette ai dispositivi di aprire porte automaticamente sul router
- WPS: vulnerabile ad attacchi offline
- Accesso remoto (RDP, VNC, SSH): preferisci una VPN dedicata con MFA
Aggiorna il firmware
Mantieni aggiornato il firmware del router e di ogni dispositivo IoT. Abilita gli aggiornamenti automatici quando disponibili.
Le difese a livello di DNS
Il DNS è il "telefono" della rete: ogni contatto con la casa madre inizia con una risoluzione di nome. Controllare il DNS significa intercettare e filtrare quelle chiamate.
DNS sicuri e filtraggio
Configura sul router un resolver DNS con filtraggio (es. OpenDNS, Pi-hole, AdGuard Home). Questo:
- Blocca i domini C&C noti, impedendo ai dispositivi compromessi di contattare la casa madre
- Filtra contenuti indesiderati e phishing
- Aggiunge DNSSEC e DoH/DoT per la riservatezza delle interrogazioni
Whitelist/Blacklist per i dispositivi IoT
Nei sistemi avanzati (pfSense/OPNsense, AdGuard Home):
- Blocca i domini cloud del produttore (es.
*.reolink.com) per la subnet IoT - Consenti solo i domini strettamente necessari (es.
pushx.reolink.com) - Logga le richieste DNS per individuare comportamenti anomali
⚠️ Nota: alcuni dispositivi usano indirizzi IP diretti o meccanismi di risoluzione propri, quindi il semplice controllo DNS non è una protezione completa. Va integrato con firewall e segmentazione.
Piano d'azione
Oggi:
- Cambia password predefinite (router, telecamere, NAS). Abilita WPA3/WPA2 con password robusta
- Crea una rete Guest/VLAN per l'IoT con isolamento client
Questa settimana:
- Configura DNS sicuri con filtraggio sul router
- Disattiva UPnP, WPS e accesso remoto non necessario
- Verifica aggiornamenti firmware per tutti i dispositivi IoT
- Controlla su Shodan/Censys se il tuo IP pubblico espone telecamere
Mensile:
- Controlla il pannello del router per dispositivi sconosciuti o traffico anomalo
In sintesi
Il contatto con la casa madre dell'IoT è inevitabile, ma può essere controllato. Prima di tutto: chiudi il buco più ovvio (password di fabbrica, accesso remoto attivo). Poi: segmenta la rete, disattiva i servizi superflui e filtra il DNS a livello di router. In questo modo trasformi il tuo impianto domestico da superficie d'attacco aperta a perimetro difeso – senza sacrificare la comodità delle notifiche push e dell'accesso remoto (che resta disponibile, ma solo attraverso canali cifrati e autenticati).